Tak. Szkolenie zaczyna się od absolutnych podstaw i osoby początkujące bez problemu odnajdą się w tematyce cyberbezpieczeństwa. Nie jest wymagane wcześniejsze doświadczenie w IT. Wszystko jest wytłumaczone prostym językiem i pokazane krok po kroku.
 PROMOCJA: Halloweenowa promocja! Wejdź do cyberbezpieczeństwa. Szkolenie 59 zł/miesiąc lub 597 zł/12 m-cy — tylko do 02.11.2026.
PROMOCJA: Halloweenowa promocja! Tylko 59 zł/miesiąc lub 597 zł/12 m-cy — do 02.11.
Certyfikowane szkolenie C:CCE
Cyberium: Certified Cybersecurity Expert
176
Lekcji (w tym 89 wideo)
Ponad 70 godz.
Lekcji wideo i laboratoriów
5 misji projektowych
Zdobycie doświadczenia
Czym jest kurs cyberbezpieczeństwa Cyberium Masterclass?
1
Ucz się cyberbezpieczeństwa w praktyce
Cyberium Masterclass to kompleksowe, praktyczne szkolenie z cyberbezpieczeństwa online, które stawia na praktyczne umiejętności etycznego hackingu i testów penetracyjnych.
Program szkolenia obejmuje 176 lekcji, w tym 89 lekcji wideo, i 57 laboratoriów, podzielonych na 8 szkoleń (ponad 70 godzin lekcji wideo oraz praktycznych laboratoriów), prowadząc uczestników od podstaw Linuxa i sieci po zaawansowane techniki exploitacji systemów i aplikacji webowych.
176
Lekcji
57
Laboratoriów
80/20
Praktyka/Teoria
2
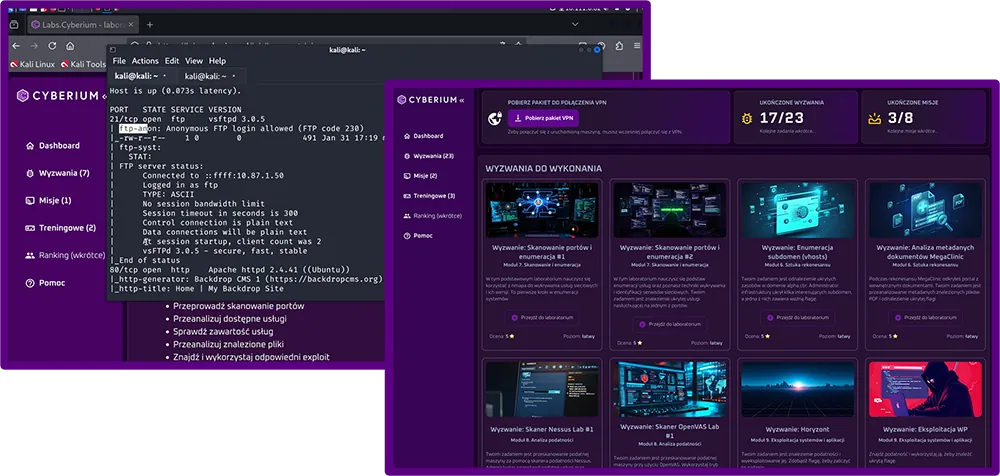
Trenuj w realistycznych laboratoriach
Wykrywaj luki bezpieczeństwa i atakuj realistyczne cele w bezpiecznym środowisku laboratoryjnym Cyberium. Środowisko treningowe pozwala Ci eksperymentować, popełniać błędy i uczyć się na nich bez żadnego ryzyka dla prawdziwych systemów.
Dodatkowo, pięć misji projektowych realizowanych przez kursanta w ramach szkolenia pozwala na zdobycie doświadczenia, którym można pochwalić się w swoim portfolio lub CV.
3
Zdobądź certyfikat C:CCE (Cyberium: Certified Cybersecurity Expert)
Po ukończeniu szkolenia i zaliczeniu egzaminu otrzymasz certyfikat C:CCE (Cyberium: Certified Cybersecurity Expert) potwierdzający Twoje praktyczne umiejętności z cyberbezpieczeństwa.
Staniesz się specjalistą, który ma nie tylko obszerną wiedzę teoretyczną, ale przede wszystkim realne umiejętności praktyczne, które możesz wykorzystać w pracy jako ekspert cyberbezpieczeństwa.
Cyberium pomoże Ci również lepiej przygotować się do zdobycia innych uznanych certyfikacji branżowych jak OSCP, CEH, CompTIA Security+ i Pentest+.
Szkolenie online
Uczysz się kiedy i gdzie chcesz. Dostęp do platformy szkoleniowej z lekcjami wideo i laboratoriami.
Zaczniesz od podstaw
Nie miałeś wcześniej do czynienia z cyberbezpieczeństwem? Bez obaw, nauczysz się wszystkiego od podstaw.
8 szkoleń
Od podstaw Linuxa po zaawansowane techniki pentestów. Kompleksowy program pokrywający kluczowe obszary cyberbezpieczeństwa.
Ponad 70 godzin materiału
Intensywne szkolenie zawierające lekcje wideo, praktyczne laboratoria oraz misje projektowe do wykonania.
Realistyczne laboratoria
Praktyczne ćwiczenia w bezpiecznym środowisku, które wiernie odwzorowuje rzeczywiste systemy.
Certyfikacja
Możliwość podejścia do praktycznego egzaminu certyfikującego C:CCE.
Czego nauczysz się w trakcie szkolenia?
Zostaniesz praktykiem cyberbezpieczeństwa. Zdobędziesz praktyczne umiejętności, zaczynając od podstaw. Będziesz specjalistą, który myśli jak włamywacz, ale działa zgodnie z prawem i na zlecenie firm, żeby dbać o cyberbezpieczeństwo.
- Nauczysz się legalnie testować zabezpieczenia systemów i aplikacji.
- Będziesz potrafił wykrywać luki, zanim znajdą je cyberprzestępcy.
- Dowiesz się, jak zgłaszać wykryte luki i pomagać zabezpieczać systemy, aplikacje i sieci.
W świecie, gdzie cyberataki kosztują firmy miliony złotych, specjaliści od cyberbezpieczeństwa są na wagę złota. Dołącz do szkolenia online i zostań cenionym specjalistą.
Stawiamy na praktykę!
W Cyberium szkolenie zaczynamy od podstaw i krok po kroku budujemy Twoje umiejętności cyberbezpieczeństwa.
Już od pierwszych lekcji zaczniesz pracować w realnym środowisku testowym, gdzie pod okiem eksperta poznasz techniki używane przez profesjonalnych pentesterów / etycznych hakerów.
- Nie musisz mieć zaawansowanej wiedzy technicznej na start. Wystarczą podstawy IT i chęć do nauki.
- Program szkolenia został zaprojektowany tak, aby systematycznie wprowadzać Cię w kolejne zagadnienia i stopniowo zwiększać poziom trudności.
- Szkolenie przygotuje Cię do samodzielnego wykrywania i wykorzystywania luk w zabezpieczeniach systemów, aplikacji webowych i infrastruktury sieciowej.
Podział 80/20 na praktykę i teorię.
Lekcje praktyczne - laboratoria, zadania i ćwiczenia
0%
Lekcje z wiedzą teoretyczną
0%
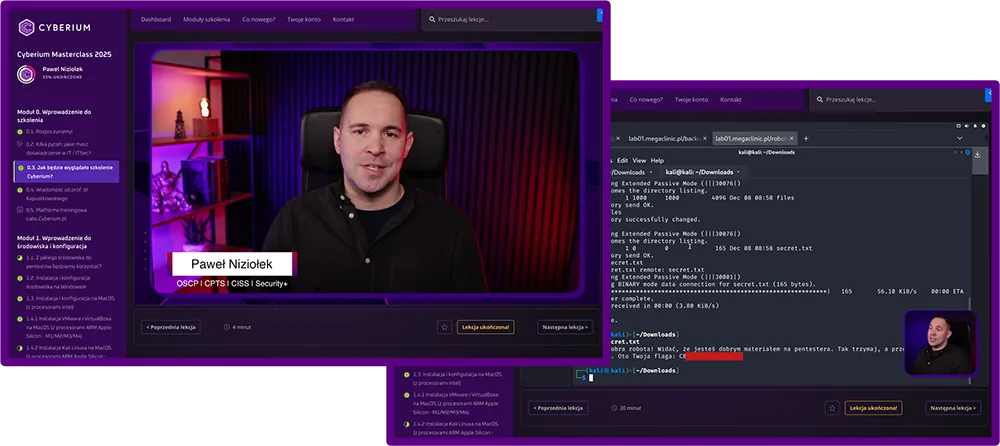
Jak wygląda szkolenie Cyberium?
Obejrzyj dwie praktyczne lekcje:
Czego się nauczysz?
Poznaj program szkolenia online
176 lekcji, w tym 89 wideo, oraz 57 praktycznych laboratoriów.
Ucz się własnym tempem - bez presji czasu.
Podsumowanie programu
Kompleksowe szkolenie z praktycznymi projektami i laboratoriami
176
Lekcji, w tym 89 wideo
Ponad 70 godz.
Lekcji wideo i laboratoriów
8 / 27
Szkoleń / modułów
57
Laboratoriów praktycznych
5
Misji projektowych
💼 Po ukończeniu misji projektowych stworzysz profesjonalne raporty z pentestów, które możesz dodać do swojego portfolio i CV jako realne doświadczenie projektowe
8 szkoleń w pakiecie
Szkolenie 1. Start etycznego hackera
Łatwy
Wejście do świata etycznego hackingu: po co, jak wygląda szkolenie, przygotowanie środowiska pracy i pierwsze laboratorium.
- Wprowadzenie do szkolenia: Struktura, cele i przebieg szkolenia Cyberium, Platforma treningowa z laboratoriami
- Wprowadzenie do środowiska i konfiguracja: Wybór i instalacja środowiska do pentestów, Konfiguracja na Windows, MacOS (Intel/AMD/ARM), Instalacja Kali Linuxa i konfiguracja
- Rozgrzewka — pierwsze laboratorium praktyczne: Wprowadzenie do praktycznych ćwiczeń, Pierwsze laboratorium treningowe, Zdobycie pierwszej flagi
🎯 Czego się nauczysz
Dowiesz się, jak przebiega szkolenie i jak z niego korzystać, żeby uczyć się skutecznie. Przygotujesz w pełni funkcjonalne środowisko do etycznego hackingu. Rozwiążesz pierwsze laboratorium praktycznie i zobaczysz, że cyberbezpieczeństwo to nie jest "czarna magia".
3 moduły · 18 lekcji · 2h 9m
1 laboratorium praktyczne
Szkolenie 2. Linux dla etycznych hackerów
Łatwy
Praktyczny fundament systemowy: terminal, polecenia, uprawnienia, procesy i usługi — wszystko, czego etyczny hacker potrzebuje od Linuksa.
- Podstawy pracy w terminalu: Wprowadzenie do systemu Linux - powłoki, struktura katalogów, Podstawowe polecenia
- Poruszanie się i operacje na plikach: Wyszukiwanie plików i operacje na katalogach
- System, informacje i edytory: Zbieranie informacji o systemie, Edytory tekstu (vim, nano) i zarządzanie uprawnieniami
- Uprawnienia i użytkownicy: System uprawnień, Zarządzanie użytkownikami i grupami
- Oprogramowanie, procesy i usługi: Instalacja oprogramowania, Procesy i usługi
🎯 Czego się nauczysz
Będziesz swobodnie poruszać się w systemie Linux i wykorzystywać terminal oraz niezbędne polecenia jak profesjonalista. Szybko znajdziesz potrzebne pliki, nawet ukryte głęboko w systemie, i sprawnie wykonasz operacje na plikach i katalogach. Zbierzesz kluczowe informacje o systemie, na którym pracujesz, i będziesz pewnie edytować pliki w nano i vim. Zrozumiesz system uprawnień w Linuxie (rwx, chmod, SUID) oraz zarządzanie użytkownikami i grupami. Zainstalujesz potrzebne oprogramowanie i zapanujesz nad procesami i usługami działającymi w systemie.
5 modułów · 28 lekcji · 4h 31m
8 laboratoriów praktycznych
Szkolenie 3. Fundamenty cyberbezpieczeństwa i metodyka pentestów
Łatwy
Teoria, na której stoi cała reszta: triada CIA, CVSS, ryzyko, reagowanie na incydenty oraz metodyka i mindset testów penetracyjnych.
- Podstawy i triada CIA: Czym jest cyberbezpieczeństwo i dlaczego jest ważne?, Poznasz triadę CIA i to, jakie ma praktyczne przełożenie na bezpieczeństwo, Bezpieczeństwo jako proces - framework CSF 2.0
- Podatności, zagrożenia i ryzyko: Podatności i system oceny CVSS, Zagrożenia i modelowanie zagrożeń (STRIDE), Zarządzanie ryzykiem i metryki ryzyka
- Ataki, incydenty i przeciwnicy: Ataki oraz plany reagowania na incydenty (phishing, malware, MitM, exploity, DDoS, socjotechnika), Kto nas atakuje? Rodzaje wrogich aktorów
- Wprowadzenie do testów penetracyjnych: Wprowadzenie do testów penetracyjnych, Metodyki testów penetracyjnych i branżowe standardy, Gdzie legalnie hackować?, Budowanie mindsetu etycznego hackera, Etyka i odpowiedzialność w cyberbezpieczeństwie
🎯 Czego się nauczysz
Zrozumiesz, czym jest cyberbezpieczeństwo i dlaczego jest tak ważne, poznasz triadę CIA (poufność, integralność, dostępność) i jej praktyczne przełożenie na bezpieczeństwo. Zrozumiesz koncepcje ryzyka i oceny podatności według międzynarodowych standardów. Poznasz najczęstsze rodzaje ataków — phishing, malware, MitM, exploity, DDoS i socjotechnikę — oraz to, kim są atakujący i czym się kierują. Poznasz metodologię prowadzenia testów penetracyjnych oraz zagadnienia związane z profesjonalnym podejściem i etyką w cyberbezpieczeństwie.
4 moduły · 25 lekcji · 2h 37m
1 laboratorium praktyczne
Szkolenie 4. Rekonesans, skanowanie i eksploitacja systemów
Średni
Pełny łańcuch ataku na systemy i usługi: od zbierania informacji i OSINT, przez skanowanie i analizę podatności, po ręczną eksploitację. Z dwiema misjami-laboratoriami.
- Sztuka rekonesansu: Wprowadzenie do OSINT i zbierania informacji, Rekonesans - odkrywanie domen i subdomen, OSINT - wycieki danych, Analiza metadanych, Fingerprinting usług, Automatyzacja rekonesansu
- Skanowanie i enumeracja: Crawling - mapowanie aplikacji webowych, Skanowanie sieci - wprowadzenie, Odkrywanie hostów w sieciach, Nmap - techniki i rodzaje skanowania, Nmap - enumeracja usług i wersji, Nmap Scripting Engine (NSE), Praktyczne skanowanie - scenariusze rzeczywiste
- Analiza podatności: Nessus - wprowadzenie i podstawowe skanowanie, Nessus - zaawansowane i uwierzytelnione skanowanie, OpenVAS/GVM - alternatywny open-source skaner podatności, OpenVAS/GVM - zaawansowane techniki skanowania, Interpretacja i analiza wyników skanerów, False positives i weryfikacja podatności
- Eksploitowanie systemów, usług i aplikacji: Wprowadzenie do ręcznej eksploitacji, Wyszukiwanie exploitów (ExploitDB, Searchsploit, GitHub), Praktyczna eksploitacja w różnych scenariuszach, Eksploitacja aplikacji WordPress, Eksploitacja usług (Apache, FTP, SSH, SMB), Bind shell i reverse shell - różnice i zastosowanie, Generowanie i użycie shellcode
- Misja #02 — Laboratorium z eksploitacji i reverse shelli: Laboratorium projektowe z eksploitacji systemów i usług, Reverse shelle w praktyce
🎯 Czego się nauczysz
Będziesz potrafić skutecznie zbierać informacje o celu za pomocą technik OSINT-owych — enumerować domeny i subdomeny, wyszukiwać wycieki danych oraz analizować metadane dokumentów. Nauczysz się skanować sieci, odkrywać hosty, identyfikować usługi i ich wersje oraz będziesz potrafić znajdować potencjalne wektory ataków. Będziesz potrafić identyfikować podatności za pomocą skanerów Nessus i OpenVAS — popularnych narzędzi wykorzystywanych w cyberbezpieczeństwie. Będziesz potrafić przejąć kontrolę nad systemem, wykorzystując znalezione podatności. Samodzielnie przeprowadzisz eksploitację w laboratorium projektowym i wykorzystasz reverse shelle w praktyce.
5 modułów · 35 lekcji · 27h 7m
13 laboratoriów praktycznych
Misje #01 i #02 do portfolio / CV
Szkolenie 5. Metasploit w praktyce
Średni
Framework Metasploit od podstaw: payloady, enkodery, przestrzenie robocze i sesje — eksploitacja z użyciem narzędzia zamiast ręcznie.
- Metasploit w praktyce: Wprowadzenie do Metasploit Framework, Struktura Metasploita - exploity, payloady i moduły, Podejście do eksploitacji, Meterpreter - zaawansowana powłoka post-eksploitacyjna, Generowanie payloadów z msfvenom, Zaawansowane payloady i enkodery (obchodzenie antywirusów), Zarządzanie danymi i przestrzeniami roboczymi (workspaces), Zarządzanie sesjami i ich wykorzystanie
🎯 Czego się nauczysz
Będziesz sprawnie i pewnie wykorzystywać framework Metasploit do testowania zabezpieczeń i eksploitacji usług.
1 moduł · 6 lekcji · 3h 1m
2 laboratoria praktyczne
Szkolenie 6. Post-eksploitacja i raportowanie
Trudny
Co po przejęciu dostępu: eksfiltracja i transfer danych, podnoszenie uprawnień (hasła, sudo, SUID, cron), a na koniec — pisanie dobrych notatek i raportu z pentestu.
- Techniki post-eksploitacji: Eksfiltrowanie danych - wyciąganie informacji z zaatakowanego systemu, Transfer plików, LinPEAS - automatyczna enumeracja systemu Linux, Podnoszenie uprawnień (priv esc) - hasła i klucze, Eskalacja uprawnień z wykorzystaniem Sudo i SUID/SGID, Wykorzystywanie CRONa do eskalacji uprawnień, Lateral movement - ruch poziomy w sieci, Utrzymanie dostępu (persistence)
- Tworzenie raportów: Wprowadzenie do tworzenia raportów i dobrych notatek, Struktura profesjonalnego raportu, Case study: notatki z misji projektowej #01, Case study: notatki z misji projektowej #02, Tworzenie raportu z pentestu - krok po kroku, Dokumentowanie podatności z wykorzystaniem CVSS, Rekomendacje i zalecenia naprawcze w raporcie, BONUS: Szablon raportu gotowy do wykorzystania
🎯 Czego się nauczysz
Będziesz potrafić eskalować uprawnienia i poruszać się po zhakowanej infrastrukturze. Nauczysz się tworzyć wartościowe raporty, które dokumentują znalezione luki.
2 moduły · 16 lekcji · 5h 30m
6 laboratoriów praktycznych
Szkolenie 7. Atakowanie aplikacji webowych — Podstawy
Średni
Najczęstsze klasy podatności aplikacji webowych: IDOR, ataki na formularze logowania (Burp, Hydra) i całe SQL Injection — z misjami #03 i #04.
- Wprowadzenie i IDOR: Burp Suite - konfiguracja i przechwytywanie ruchu HTTP/HTTPS, Podatności IDOR - wykrywanie i wykorzystywanie, Kodowanie i dekodowanie - Base64, URL encoding, Hex, wielowarstwowe enkodowanie
- Ataki na formularze logowania: Ataki na formularze logowania
- SQL Injection: SQL Injection - wprowadzenie do SQL i baz danych (MySQL), SQL Injection - różne techniki ataków, SQLmap - automatyzacja SQL Injection
🎯 Czego się nauczysz
Poznasz podstawy atakowania aplikacji webowych i nauczysz się przechwytywać ruch w Burp Suite. Przeprowadzisz ataki na formularze logowania z użyciem Burp Suite i Hydry i zrozumiesz, dlaczego słabe zabezpieczenia logowania są tak groźne. Opanujesz SQL Injection — od podstaw SQL i baz danych, przez techniki Union i zaawansowane, po automatyzację w SQLmap.
3 moduły · 26 lekcji · 20h 16m
15 laboratoriów praktycznych
Misje #03 i #04 do portfolio / CV
Szkolenie 8. Atakowanie aplikacji webowych — techniki zaawansowane
Trudny
Bardziej niuansowe klasy: XSS (reflected/stored/DOM + obejście filtrów), Command Injection, LFI i RFI — z misją #05. Plus wprowadzenie do bezpieczeństwa chmury i treningowe CVE.
- XSS — Cross-Site Scripting: XSS - Reflected, Stored, DOM-based, XSS - obchodzenie filtrów i sanityzacji
- Command Injection oraz LFI/RFI: Command Injection - wstrzykiwanie poleceń systemowych, LFI (Local File Inclusion) - podstawy, LFI - filtry i wrappery PHP, RFI (Remote File Inclusion) - zdalne dołączanie plików
- Bezpieczeństwo chmury: Wprowadzenie do bezpieczeństwa chmury, Model odpowiedzialności współdzielonej w chmurze, Bezpieczeństwo Bucketów S3, Wykrywanie publicznie dostępnych bucketów, Wykrywanie wycieków kluczy API, Skanowanie repozytoriów, Podatności specyficzne dla chmury
- Treningowe CVE: React2Shell: CVE-2025-55182
🎯 Czego się nauczysz
Wykorzystasz podatności XSS w odmianach reflected, stored i DOM-based oraz nauczysz się obchodzić filtrowanie i sanityzację. Przeprowadzisz ataki Command Injection, wstrzykując polecenia systemowe przez aplikację, oraz ataki LFI i RFI — także z obejściem filtrów przy użyciu wrapperów PHP. Zrozumiesz specyfikę testów w chmurze i będziesz potrafić identyfikować błędne konfiguracje. Przećwiczysz wykorzystanie realnej, aktualnej podatności (React2Shell, CVE-2025-55182) i zobaczysz, jak wygląda praca z nowym CVE od opisu do wykorzystania.
4 moduły · 22 lekcji · 8h 47m
11 laboratoriów praktycznych
Misja #05 do portfolio / CV
Dla kogo jest ten kurs cyberbezpieczeństwa?
Nie musisz mieć zaawansowanej wiedzy technicznej na start. Wystarczą podstawy IT i chęć do nauki przez praktykę. Program dostosowany jest zarówno dla początkujących, jak i profesjonalistów IT szukających nowej specjalizacji.
Dla Firm, Instytucji i Działów IT
Zbuduj wewnętrzny zespół cyberbezpieczeństwa
Administratorzy oraz programiści świetnie odnajdują się w roli specjalistów cyberbezpieczeństwa.
Szkolenie jest dla firm i instytucji, które:
→
⚖️ Chcą spełnić wymogi regulacyjne
NIS2 oraz DORA (testy bezpieczeństwa), audyty (ISO 27001, DORA), compliance
→
🛡️ Chcą podnosić wewnętrzne kompetencje
Własny zespół cyberbezpieczeństwa to niezależność od firm zewnętrznych i częstsze testowanie
→
👥 Chcą rozwijać umiejętności kadry
Specjaliści IT, administratorzy, kierownicy projektów, CTO - znajomość zagadnień cyberbezpieczeństwa jest kluczowa.
Długoterminowe korzyści:
→
Ciągłe testowanie zamiast jednorazowych audytów
→
Wewnętrzna wiedza o systemach i szybsza reakcja
→
Realne oszczędności i niezależność
Dla Osób Prywatnych
Wejdź do branży cyberbezpieczeństwa
Nie potrzebujesz zaawansowanej wiedzy technicznej - wystarczą podstawy IT i chęć do nauki!
Szkolimy praktyków etycznego hackingu.
Szkolenie Cyberium skierowane jest do:
→
🎯 Osób początkujących w IT
Rozpoczynasz karierę w cyberbezpieczeństwie, pracujesz w IT i chcesz specjalizacji lub zmieniasz ścieżkę zawodową
→
💻 Specjaliści IT
Admin/DevOps, programista zainteresowany security, inżynier bezpieczeństwa, tester QA, specjalista wsparcia technicznego
→
📜 Certyfikacje
Przygotowujesz się do OSCP, CEH, CompTIA Security+, Pentest+
Co zyskujesz:
→
REALNE, praktyczne umiejętności z cyberbezpieczeństwa.

Paweł Niziołek
Poznaj instruktora
prowadzącego szkolenie.
Paweł Niziołek
 Paweł Niziołek wprowadzi Cię w zagadnienia związane z testami penetracyjnymi i etycznym hackingiem.
- Od 15 lat związany z branżą cyberbezpieczeństwa.
- Absolwent Politechniki Gdańskiej na kierunku informatyka.
- Posiadacz branżowych certyfikatów z IT Security:
OSCP, CPTS, CISS, CompTIA Security+ i wielu innych.
Zaufali nam
Z naszych szkoleń dotychczas
skorzystały największe polskie firmy
Co o szkoleniu myślą kursanci?
Bez zbędnego wprowadzenia chciałbym przekazać, że na chwilę obecną Twoj kurs jest najlepszym z jakim miałem do czynienia z zakresu szerokopojętego IT. Składa się na to moje odczucie dotyczące zarówno przekazywanych treści, sposobu w jaki tworzysz lekcje (techniczna strona nagrań stoi na bardzo wysokim poziomie) oraz dodatkowej platformy z laboratoriami. Stworzyles naprawde godna polecenia i kompleksową platforme do nauki i uwazam że każda wydana złotówka na ten kurs jest tego warta. (...)
Jeszcze raz wielkie gratulacje za pokysl i prace wlozona w realizacje kursu. Ja wracam do dalszej nauki i wiedza nieuzywana zanika.
Zdecydowanie najlepsze szkolenie z cyberbezpieczeństwa, jakie dotąd miałem. Podejście praktyczne, a teoria okrojona do minimum. Mogę w każdej chwili wrócić do wybranych lekcji i przypomnieć sobie ważne elementy, by zrobić kolejne zadanie. Wyzwania i misje wymagają koncentracji, dokładności i myślenia i za to uwielbiam je najbardziej. Nie tylko się uczę, ale i mam przy tym sporo zabawy i satysfakcji z kolejnej zdobytej flagi.
Jest bardzo dobrze przygotowane, instruktor prowadzi praktycznie za rękę stopniowo wprowadzając w coraz to bardziej skomplikowane moduły.
super kurs, daje wycisk :)
Laborki treningowe wciągają na maksa. Dzięki za fajne szkolenie.
W ogole fajnie zrobione srodowisko i LABy, brawa dla Autora :-)
Mysle ze Akademia powinna sie dalej z czasem rozwijac, np. o nowe techniki oraz CTFy czy "wyzwania" do nich :-) no i w koncu jest jakas fajna, Polska alternatywa dla jedynej slusznej platformy (...) :-)
Szkolenie bardzo mi się podoba. Potrzebowałem kompendium wiedzy w tym zakresie w języku polskim, aby mieć pewność, że zrozumiałem wszystkie szczegóły.
Jest tym, czego oczekiwałem, ale materiału jest naprawdę sporo.
Podoba mi się praktyczność szkolenia
Fajne szkolenie, atutem są laby
Jakbym miał opisać to jednym słowem, to bym powiedział: rewelka. Zero nudy, wszystko konkretnie i na temat. Doceniam także świetny kontakt z Pawłem. Jak ktoś pyta, czy warto, to ja tylko mówię: 100% polecam.
⭐ Średnia ocena szkolenia to 9.57 na 10 (według NPS).
Dołącz do Cyberium
W obu planach: wszystkie lekcje, laby, misje i CyberBox.
Promocja kończy się za
00dni
00godz.
00min
00sek
Dostęp miesięczny
59 zł/ miesiąc
- Zrezygnuj kiedy chcesz
- Egzamin C:CCE: 99 zł za podejście
2 podejścia do egzaminu w cenie
2097 zł−72%
Dostęp na rok
597 zł/ rok
- Wychodzi tylko: 49,75 zł/mc
- 2 podejścia do egzaminu C:CCE w cenie
✓ 14 dni na zwrot✓ dostęp od razu✓ faktura VAT
Co otrzymujesz w obu planach
- 176 lekcji, w tym 89 wideo
- 57 laboratoriów — CyberBox, czyli Kali w przeglądarce, bez instalacji
- 5 misji projektowych do portfolio i CV
- Wsparcie eksperta i aktualizacje przez cały dostęp
- Certyfikat i egzamin C:CCE
- BONUS: szablony gotowych raportów
faq
Najczęściej zadawane pytania
Jeśli masz jakiekolwiek pytania, napisz do nas.
-
Czy kurs cyberbezpieczeństwa jest dla początkujących?
-
Czy muszę znać Linuxa?Nie. W szkoleniu jest wprowadzenie do Linuxa dla osób, które jeszcze nie miały do czynienia z tym systemem.
-
Czy muszę umieć programować?Nie. Jeśli pojawi się fragment kodu, jest omawiany i tłumaczony.
-
Czy muszę coś instalować?Nie. Laboratoria działają w przeglądarce w CyberBoxie (Kali Linux), bez instalacji.
-
Co, jeśli czegoś nie zrozumiem?Pytanie możesz zadać na platformie szkoleniowej albo bezpośrednio e-mailem.
-
Kiedy otrzymam dostęp do szkolenia?Dostęp do szkolenia otrzymasz od razu po zakupie. Dostępnych jest 176 lekcji i 57 laboratoriów.
-
Na ile czasu będę miał dostęp do szkolenia?Dostęp do szkolenia jest na zasadzie subskrypcji lub stałego dostępu na 12 miesięcy. Zwykle ukończenie szkolenia zajmuje 3–4 miesiące.
-
Ile zajmuje ukończenie szkolenia?Kurs to ponad 70 godzin materiału: 176 lekcji, w tym 89 wideo, i 57 laboratoriów. Uczysz się we własnym tempie, zwykle zajmuje to 3–4 miesiące.
-
Czy można zapłacić w ratach?Zapłacisz BLIK-iem, kartą, Google Pay / Apple Pay lub Przelewy24. Jeśli wolisz mniejsze kwoty, wybierz subskrypcję miesięczną za 59 zł — anulujesz ją w każdej chwili.
-
Czy kurs będzie aktualizowany?Tak! Bierzesz udział w najnowszej Edycji 2026 i otrzymasz dostęp do wszystkich aktualizacji, które będą pojawiały się w czasie Twojego dostępu.
-
Jak będzie wyglądał egzamin?Egzamin będzie w pełni praktyczny. Otrzymasz dostęp do maszyny egzaminacyjnej i będziesz musiał przeprowadzić test penetracyjny, znaleźć podatności i wyeksploitować je, aby uzyskać pełen dostęp administratora. Będziesz miał 12 godzin na ukończenie egzaminu i zdobycie flagi potwierdzającej ukończenie zadań. Później będziesz miał 48 godzin na napisanie profesjonalnego raportu.
-
Czy otrzymam certyfikat?Tak! Po zaliczeniu praktycznego egzaminu otrzymasz certyfikat C:CCE (Cyberium: Certified Cybersecurity Expert), który potwierdza Twoje praktyczne umiejętności.
-
Czy otrzymam fakturę VAT?Oczywiście, na szkolenie otrzymasz fakturę VAT (23%). Jeśli potrzebujesz faktury na firmę - przy składaniu zamówienia podaj numer NIP, na który zostanie wystawiona faktura.
-
Czy mogę otrzymać fakturę proforma do opłacenia przelewem?Oczywiście, skontaktuj się z nami w tej sprawie pod adresem kontakt [at] cyberium.pl i prześlij dane do wystawienia proformy.